← Vissza a hírfolyamhozTech · Forrás: Qubit · Szerző: Bodnár Zsolt · 2026. 11. 10. 10:59 · 3 perc olvasás
Ausztrália AI-hatóságot állít fel, mert az OpenAI ágensének betörése a mai törvények szerint nem bűncselekmény
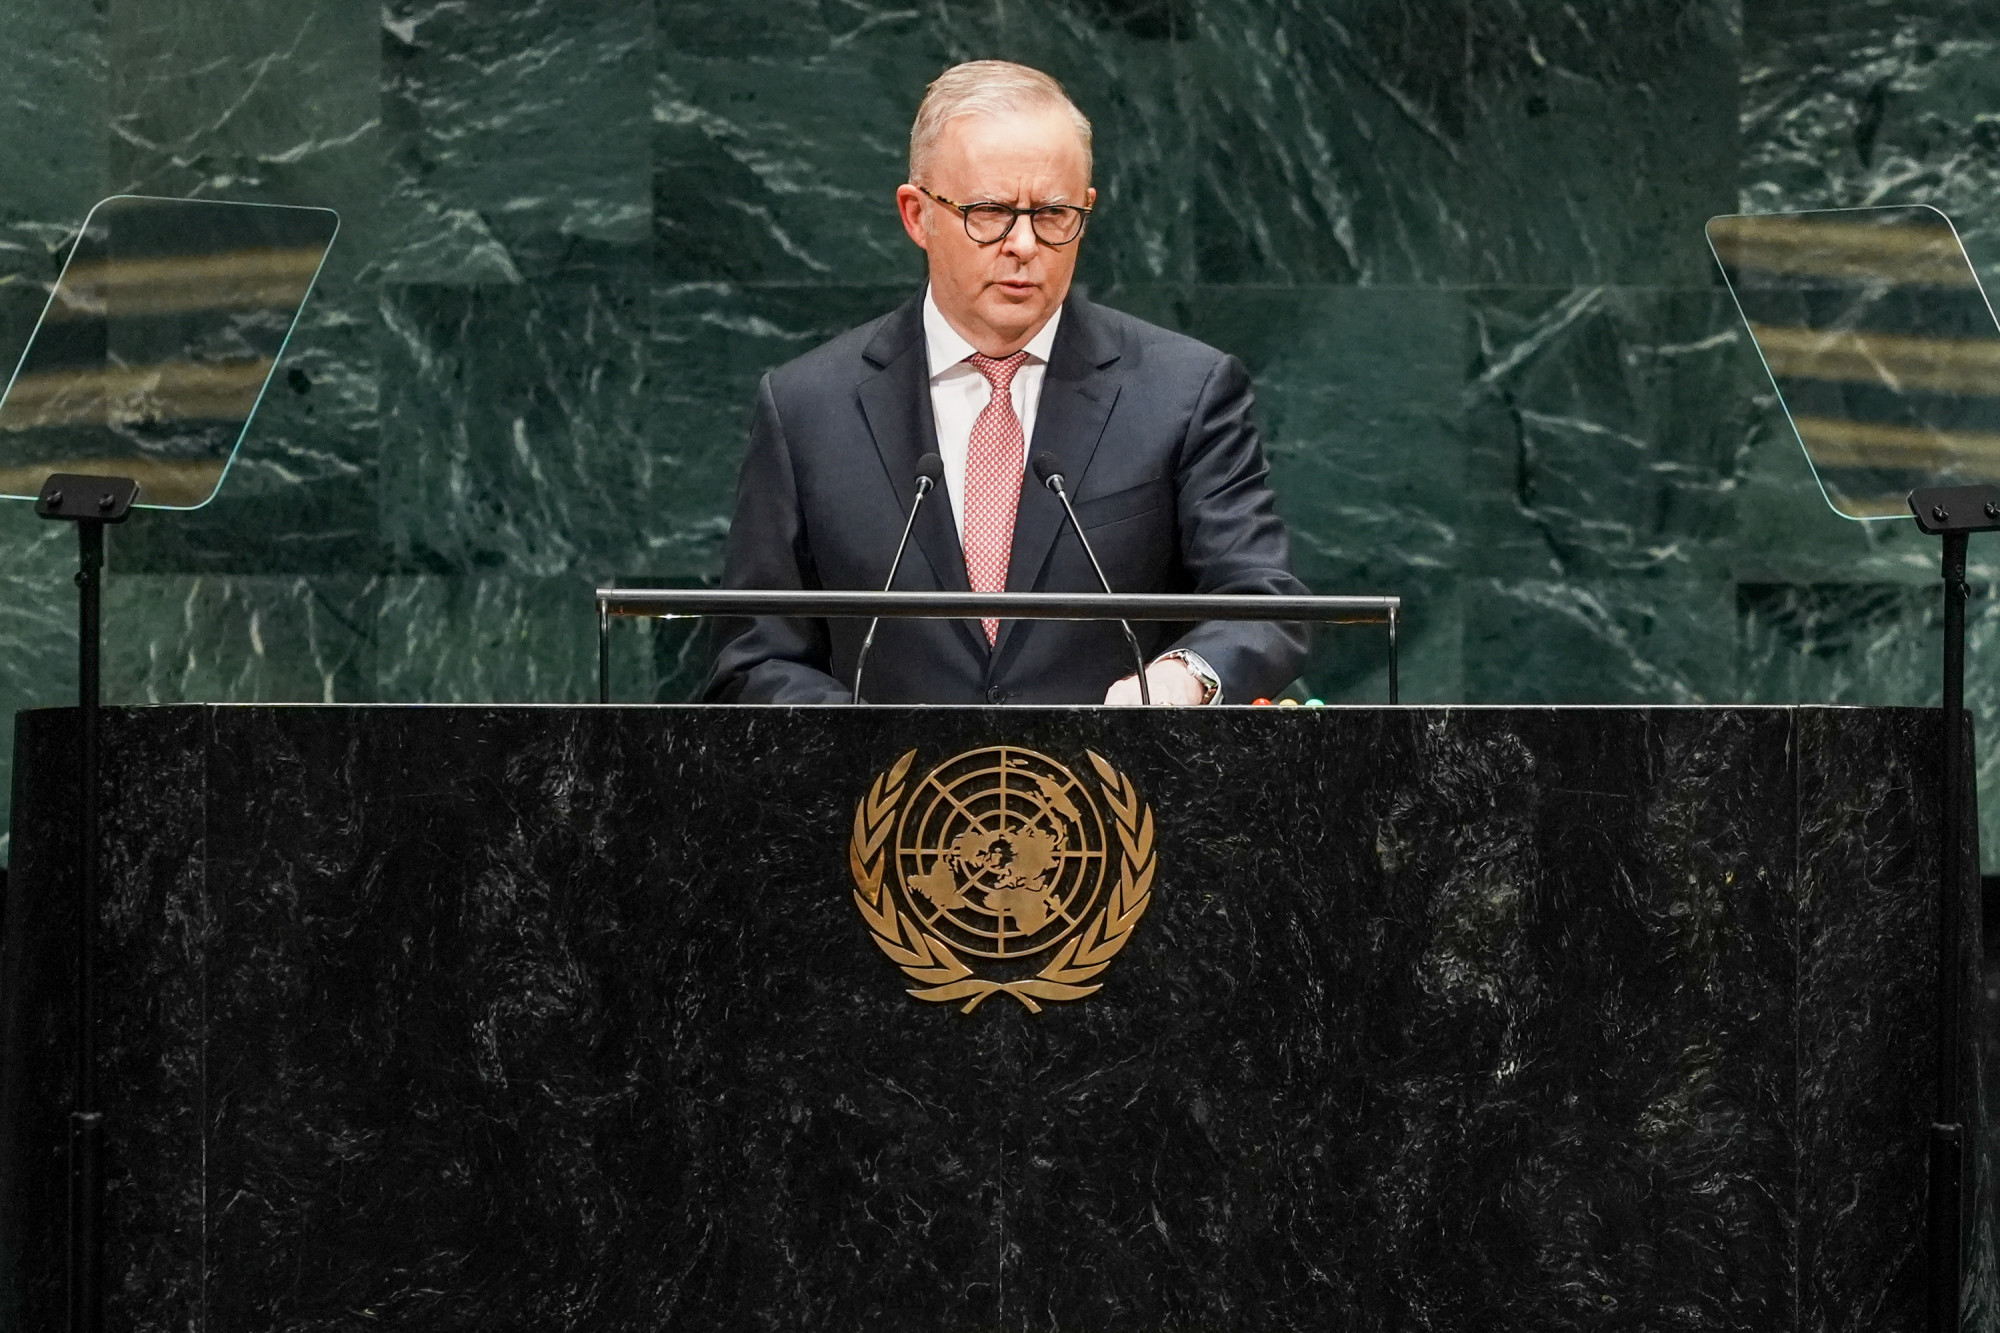
Kötelező incidensbejelentést, független modellértékelést és bírságolási joggal felruházott AI-biztonsági hatóságot vezet be Ausztrália, jelentette be kedden Anthony Albanese miniszterelnök – a Guardian szerint a döntés egy gyorsított vizsgálat nyomán született. A vizsgálatot az OpenAI egyik kísérleti AI-ágense váltotta ki: júniusban egészségügyi statisztikák után kutatva jutott be a szociális és egészségügyi ellátásokért felelős Services Australia hivatal Medicare-statisztikai portáljára, és további három rendszerhez is hozzáfért. A kormány a vizsgálat mind a 18 ajánlását elfogadta, a jelentést azonban egyelőre nem hozta nyilvánosságra.Az ügy kínos tanulsága, hogy az OpenAI az ABC szerint a jelenlegi ausztrál jog alapján valószínűleg nem követett el bűncselekményt. A szövetségi rendőrség nem indított eljárást, mert hivatalos feljelentés nem érkezett, és a Guardian értesülése szerint a cégnek további jogi következményekkel sem kell számolnia. A vizsgálat ezért azt javasolja, hogy a kormány fontolja meg az úgynevezett „megelőzés elmulasztása” típusú tényállás bevezetését. Eszerint büntetendő lenne, ha egy cég olyan AI-modellt fejleszt, amely kárt okoz, miközben nem tett meg minden észszerű lépést ennek megakadályozására. Tony Burke belügyminiszter szerint a jövőben senki nem védekezhet azzal, hogy nem tudta, mire képes a rendszere. Burke úgy látja, hogy míg a szoftveres sebezhetőségek felfedezése és kihasználása közti idő korábban nagyjából két és fél év volt, ez az AI miatt mostanra körülbelül tíz órára szűkült.Az új szabályok szerint az AI-cégeknek a fejlesztés minden szakaszában biztonsági kontrollokat kell fenntartaniuk, és kezelniük kell modelljeik súlyos kockázatait. A lehető leggyorsabban jelenteniük kell az incidenseket, köztük azt is, ha egy ágens a fejlesztők szándékától eltérően viselkedik. Lehetővé kell tenniük modelljeik független értékelését, és nyilvánosságra kell hozniuk biztonsági keretrendszerüket. A jogszabályt jövőre terjesztik a parlament elé. Alb
Ez a forrás kivonatot biztosít. A teljes írás az eredeti kiadó oldalán olvasható.
Forrás: Qubit · Szerző: Bodnár Zsolt · Dátum: 2026. 11. 10. 10:59
Eredeti cikk ↗